


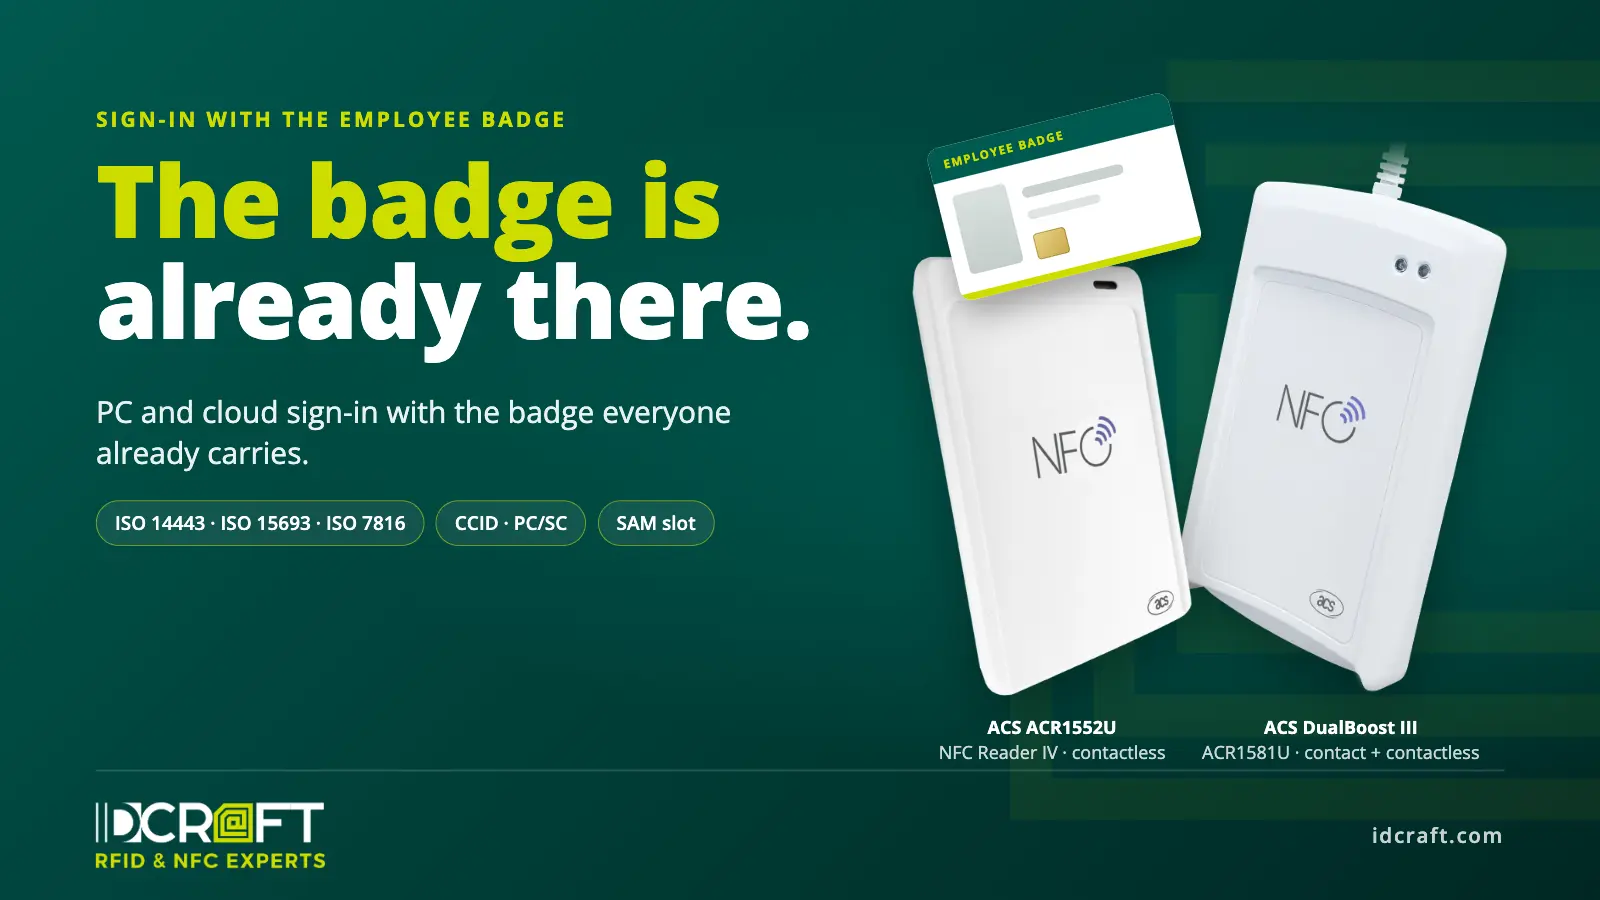
Zwei Systeme für dieselbe Person
In vielen Unternehmen laufen Zutritt und digitale Anmeldung nebeneinander her. Die Tür öffnet der Ausweis. Für Windows, das ERP-System oder Microsoft 365 braucht es ein Passwort und meist einen zweiten Faktor: eine Authenticator-App, einen Hardware-Token oder eine weitere Karte. Jedes zusätzliche Medium muss beschafft, ausgegeben, ersetzt und beim Austritt wieder eingesammelt werden. An gemeinsam genutzten Arbeitsplätzen kostet jeder Benutzerwechsel Zeit.
Ein Credential tragen dabei alle schon bei sich. Der Ausweis wird zentral ausgegeben, ist einer Person zugeordnet und wird bei Verlust oder Austritt gesperrt. Ob er auch die digitale Anmeldung tragen kann, entscheidet zuerst die Kartentechnologie und erst danach der Leser.
Was im Ausweis stecken muss
Ausweise laufen auf 13,56 MHz oder, in älteren Anlagen, auf 125 kHz. Manche tragen zusätzlich einen Kontaktchip. Für die Anmeldung zählt, was auf dem Chip liegt und wie es geschützt ist.
- Nur die UID (Seriennummer): schwach, weil ohne Schlüssel lesbar und nachbildbar. Beide Leser lesen sie, als Anmeldefaktor reicht sie nicht.
- MIFARE Classic: schwach, die Verschlüsselung Crypto1 gilt seit 2008 als gebrochen.
- MIFARE DESFire EV1 bis EV3: belastbar mit geschützter Anwendung, AES und gegenseitiger Authentisierung. Passt zu beiden Lesern.
- FIDO2-Applet auf der Karte: passwortlos und phishing-resistent. Passt zum ACR1552U, den ACS als FIDO-kompatibel ausweist.
- Kontaktchip mit Zertifikat (PKI-Karte): belastbar mit PIN, das klassische Verfahren für die Smartcard-Anmeldung an Windows. Liest der DualBoost III, nicht der ACR1552U.
- LEGIC advant: belastbar, aber nur mit LEGIC-Sicherheitsmodul. LEGIC-Ausweise liest der rf IDEAS WAVE ID Plus Mini LEGIC, nicht die ACS-Leser.
- HID iCLASS (Legacy): schwach, der Masterschlüssel ist seit 2010 öffentlich bekannt.
- HID Seos: belastbar mit einem HID-Leser wie dem HID OMNIKEY 5422, nicht mit den ACS-Lesern.
- 125 kHz (z. B. EM4102, HID Prox): schwach, ein Festcode ohne Kryptografie. Die ACS-Leser lesen kein 125 kHz; für den Übergang gibt es Zweifrequenzleser wie den rf IDEAS WAVE ID Plus Mini.
Die UID ist bequem, weil jeder Leser sie ohne Schlüssel liefert. Genau deshalb ist sie kein Geheimnis: Wer eine Karte kurz in Lesereichweite hat, kann die Nummer auslesen und auf eine andere Karte oder einen Emulator übertragen. Belastbar wird der Ausweis erst, wenn die Anmeldesoftware eine geschützte Anwendung liest. Bei MIFARE DESFire heißt das: eine eigene Anwendung mit AES-Schlüssel, kartenindividuell diversifiziert und erst nach gegenseitiger Authentisierung lesbar. Zusammen mit einer PIN ergibt das zwei Faktoren aus verschiedenen Kategorien, Besitz und Wissen.
ACS ACR1552U: der kontaktlose Leser
Der ACR1552U ist als NFC Reader IV die vierte Generation der USB-NFC-Leser von ACS und Nachfolger des ACR1252U. Er liest ISO 14443 A und B, ISO 15693, FeliCa und NFC nach ISO/IEC 18092 am selben Gerät. Wer gerade von MIFARE Classic auf DESFire EV3 umstellt, bedient alte und neue Ausweise am selben Arbeitsplatz.
Der Leser ist CCID- und PC/SC-konform und für Windows WHQL-zertifiziert. Credential Provider und SSO-Clients sprechen ihn über dieselbe Schnittstelle an wie jeden anderen Smartcard-Leser. Extended APDUs bis 64 KB sind möglich. Unter Linux läuft er mit pcsc-lite und dem ACS-Treiber acsccid, unter Android über eine Bibliothek von ACS.
Für die Schlüssel hat der ACR1552U einen SAM-Slot nach ISO 7816 (Klasse A, SIM-Format). Ein Secure Access Module hält dort die Hauptschlüssel und leitet daraus die kartenindividuellen Schlüssel ab. Die Schlüssel bleiben im Modul und liegen weder auf dem PC noch in der Anmeldesoftware. Das Modul gehört nicht zum Lieferumfang: Das ACOS6-SAM von ACS liegt nur dem SDK-Paket bei, und die Anmeldesoftware muss das SAM auch ansprechen.
Laut ACS arbeitet der Leser mit FIDO-fähigen Geräten wie YubiKey, ID-One Key und der ACS PocketKey für passwortlose Anmeldung und 2FA zusammen. In der Praxis betrifft das vor allem Windows: Unter macOS und Linux unterstützen die Browser FIDO2 über PC/SC-Leser bisher nicht durchgängig.
Neben Lesen und Schreiben beherrscht der ACR1552U Kartenemulation und Tastaturemulation. Die Tastaturemulation gibt die UID der Karte wie eine Tastatureingabe aus, ohne Treiber am Arbeitsplatz. Ab Werk arbeitet der Leser nur im CCID-Modus; die Tastaturemulation wird einmalig mit dem Konfigurationstool von ACS eingeschaltet. Für Zeiterfassung oder Ausleihe ist das praktisch. Für die Anmeldung nicht, denn ausgegeben wird nur die frei lesbare UID.
Technische Daten ACR1552U
- Frequenz: 13,56 MHz
- Standards: ISO 14443 Typ A und B, ISO 15693, ISO/IEC 18092 (NFC), MIFARE, FeliCa
- Datenrate: bis 848 kbit/s (ISO 14443), bis 26 kbit/s (ISO 15693)
- Lesereichweite: bis 70 mm, abhängig vom Transponder
- SAM: 1 × ISO 7816 Klasse A, SIM-Format, T=0 und T=1 (SAM-Modul nicht im Lieferumfang)
- Host-Schnittstelle: USB 2.0 Full Speed, CCID, Kabel 1 m fest angeschlossen
- Varianten: ACR1552U-M1 (USB-A, bei IDCRAFT ab Lager), ACR1552U-MF (USB-C)
- API: PC/SC, CT-API über Wrapper
- Betriebsarten: Lesen/Schreiben, Kartenemulation, Tastaturemulation (UID, per Konfigurationstool)
- APDU: Extended APDU bis 64 KB
- Betriebssysteme: Windows, macOS, Linux, Android, iOS/iPadOS ab 16
- Firmware: Update über USB
- Signalgeber: LED zweifarbig (blau/grün), Summer
- Abmessungen und Gewicht: 98 × 65 × 12,8 mm, 89 g
- Konformität: CE, UKCA, FCC, RoHS, REACH, WEEE, Microsoft WHQL
Quelle: ACS, Produktseite ACR1552U und Reference Manual ACR1552U Series V1.07.
ACS DualBoost III: kontaktbehaftet und kontaktlos in einem Leser
Der DualBoost III (ACR1581U) ist die dritte Generation der Dual-Interface-Leser von ACS. Er hat einen vollwertigen Kartenschacht nach ISO 7816 für kontaktbehaftete Smartcards (Klasse A, B und C, also 5 V, 3 V und 1,8 V; T=0 und T=1) und liest kontaktlos dieselben Standards wie der ACR1552U: ISO 14443 A und B, ISO 15693, MIFARE und FeliCa. Laut ACS unterstützt er auch PIV- und CAC-Karten.
Damit passt er dort, wo unterschiedliche Kartentechnologien parallel existieren oder schrittweise modernisiert werden: Ausweise mit Kontaktchip für das Zertifikat und kontaktlosem Chip für die Tür, PKI-Karten für die Windows-Anmeldung neben kontaktlosen Mitarbeiterausweisen, oder ein Umstieg, bei dem alte und neue Kartengenerationen eine Zeit lang nebeneinander laufen. Ein Leser am Arbeitsplatz deckt beide Wege ab.
Wie der ACR1552U ist der DualBoost III CCID- und PC/SC-konform, hat einen SAM-Slot nach ISO 7816 und unterstützt Extended APDUs bis 64 KB. Für die Anmeldesoftware ist er ein Smartcard-Leser wie jeder andere, nur eben mit zwei Schnittstellen.
Technische Daten DualBoost III
- Kontaktschnittstelle: 1 Kartenschacht im Scheckkartenformat, ISO 7816 Klasse A, B und C (5 V, 3 V, 1,8 V), T=0 und T=1; MCU- und Speicherkarten, laut ACS auch PIV und CAC
- Kontaktlos: 13,56 MHz, ISO 14443 Typ A und B, ISO 15693, MIFARE, FeliCa; bis 848 kbit/s; Lesereichweite bis 70 mm, abhängig von der Karte
- SAM: 1 × ISO 7816 Klasse A, SIM-Format, T=0 und T=1
- Host-Schnittstelle: USB 2.0 Full Speed, CCID, Kabel 2 m fest angeschlossen
- Varianten: ACR1581U-C1 (USB-A), ACR1581U-CF (USB-C)
- API: PC/SC
- Betriebsarten: Lesen/Schreiben, Kartenemulation, Tastaturemulation
- APDU: Extended APDU bis 64 KB
- Betriebssysteme: Windows, macOS, Linux, Android, iOS/iPadOS ab 16
- Firmware: Update über USB
- Signalgeber: zwei LEDs (blau, grün), Summer
- Abmessungen und Gewicht: 120,5 × 72,0 × 20,4 mm, 143 g
- Konformität: CE, UKCA, FCC, VCCI, RoHS, REACH, WEEE
Quelle: ACS, Produktseite ACR1581U DualBoost III.
Vom Ausweis zu MFA und passwortloser Anmeldung
Der Leser liefert die Kartendaten, die Entscheidung trifft die Software. Für die Windows-Anmeldung übernimmt das ein Credential Provider, für Cloud-Anwendungen eine SSO- oder MFA-Lösung, die den Ausweis als Faktor akzeptiert. An gemeinsam genutzten Arbeitsplätzen in Klinik, Labor oder Leitstand sieht das so aus: Ausweis auflegen, PIN eingeben, angemeldet. Wie schnell der Benutzerwechsel geht und ob erneutes Auflegen abmeldet, legt die Software fest.
Ausweis mit geschützter Anwendung plus PIN verbindet Besitz und Wissen. Damit ist die Grundforderung an MFA erfüllt, ohne dass ein weiteres Gerät ausgegeben wird.
Bei Karten mit Zertifikat ist das Verfahren seit Jahren eingeführt: Windows meldet über den Kontaktchip per Smartcard-Anmeldung an, und Microsoft Entra ID akzeptiert solche Zertifikate über die zertifikatbasierte Authentifizierung. Dafür braucht es den Kontaktschacht des DualBoost III.
Passwortlos wird es mit FIDO2. Der Chip signiert dabei eine Challenge des Dienstes mit einem Schlüssel, der für genau diesen Dienst erzeugt wurde. Ein Passwort gibt es nicht mehr, und eine nachgebaute Login-Seite kann mit der Signatur nichts anfangen. Microsoft Entra ID, Google Workspace und Okta akzeptieren FIDO2-Sicherheitsschlüssel als Passkey. Trägt der Ausweis bereits ein FIDO2-Applet, spricht Windows es über den ACR1552U am selben Arbeitsplatz an. Kommt FIDO2 neu dazu, gibt es den Faktor auch als bedruckbare Karte im Ausweisformat, etwa die ACS PocketKey NFC Card. Dann fällt das Passwort weg, eine zweite Karte kommt aber dazu.
Neben der Sicherheit zählt der Alltag: Wo der Ausweis die Anmeldung trägt, fällt ein Medium weg, und der Ablauf ist derselbe wie an der Tür. Für die Mitarbeitenden ändert sich wenig, und das erleichtert die Einführung von MFA.
Was wir vor einem Projekt prüfen
Der Leser ist selten der Engpass. Ob es funktioniert, hängt vom Zusammenspiel von Ausweis, Software und Infrastruktur ab. Diese Punkte klären wir vorab:
- Welche Technologie im Ausweis steckt, kontaktlos, kontaktbehaftet oder beides, und ob es eine geschützte Anwendung gibt. Dafür reicht eine nicht personalisierte Karte aus derselben Serie.
- Welche Anmeldesoftware im Einsatz oder geplant ist und ob sie PC/SC-Leser und die vorhandene Kartentechnologie unterstützt.
- Wo die Schlüssel liegen sollen: in der Software, in einem SAM im Leser, im Zertifikat auf dem Kontaktchip oder, bei FIDO2, nur auf der Karte.
- Ob an Thin Clients oder in Remote-Sitzungen angemeldet wird. Für die FIDO2-Anmeldung an Windows 365 Link verlangt Microsoft zum Beispiel CCID-Leser, die mit dem Windows-eigenen Treiber laufen.
- Ob im Bestand Ausweise liegen, die die ACS-Leser nicht lesen, und welcher Leser dann passt.
Die Anmeldesoftware kommt vom Software- oder Identity-Anbieter. IDCRAFT liefert Leser, Muster und die technische Beratung dazu und vermittelt bei Bedarf Integrationspartner.
Muster und Evaluierung
Muster des ACR1552U und des DualBoost III sowie ein Austausch zur Evaluierung eines passenden Szenarios sind auf Anfrage verfügbar. Am besten schicken Sie uns eine nicht personalisierte Karte Ihrer Ausweisserie. Wir lesen aus, was darauf steckt, und sagen Ihnen, ob der Ausweis die Anmeldung tragen kann, welcher der beiden Leser passt oder welcher Weg besser ist.
Muster anfragen: ACS ACR1552U oder ACS DualBoost III
Häufige Fragen
Welcher der beiden Leser passt zu unseren Ausweisen?
Arbeiten Ihre Ausweise nur kontaktlos, etwa mit MIFARE DESFire, ISO 15693, FeliCa oder einem FIDO2-Applet, reicht der ACR1552U. Tragen sie einen Kontaktchip mit Zertifikat oder laufen Kontakt- und kontaktlose Karten nebeneinander, ist der DualBoost III der richtige Leser. Im Zweifel klären wir das an einer Musterkarte.
Liest der ACR1552U auch kontaktbehaftete Smartcards?
Nein. Er ist ein kontaktloser 13,56-MHz-Leser. Der ISO-7816-Slot nimmt ein SAM im SIM-Format auf, keine Ausweiskarte. Für kontaktbehaftete Karten, etwa PKI-Karten mit Zertifikat für die Smartcard-Anmeldung an Windows, ist der DualBoost III da: Er liest Kontakt- und kontaktlose Karten in einem Gerät.
Unsere Ausweise nutzen LEGIC oder HID iCLASS. Geht das trotzdem?
Mit den ACS-Lesern nicht. Sie lesen bei diesen Systemen höchstens die UID, und die reicht für eine sichere Anmeldung nicht. Die geschützten Daten liest nur ein Leser mit dem Sicherheitselement des Systemanbieters. Für LEGIC führen wir den rf IDEAS WAVE ID Plus Mini LEGIC mit dem Sicherheitsmodul SM-6300, für HID iCLASS und Seos den HID OMNIKEY 5422. Bei iCLASS Legacy lohnt ohnehin der Blick auf die nächste Ausweisgeneration.
Reicht die Tastaturemulation für die Anmeldung?
Nein. Beim ACR1552U gibt sie die UID der Karte wie eine Tastatureingabe aus, ohne Treiber am Arbeitsplatz; eingeschaltet wird sie einmalig mit dem Konfigurationstool von ACS. Für Zeiterfassung, Formulare oder Ausleihe ist das praktisch. Als Anmeldefaktor taugt die frei lesbare UID nicht.
Welche Varianten gibt es?
Den ACR1552U haben wir als ACR1552U-M1 mit USB-A-Stecker ab Lager; ACS bietet ihn auch als ACR1552U-MF mit USB-C an. Beide haben ein festes 1-m-Kabel und den SAM-Slot; das SAM selbst gehört nicht zum Lieferumfang. Den DualBoost III gibt es als ACR1581U-C1 mit USB-A und als ACR1581U-CF mit USB-C, jeweils mit festem 2-m-Kabel.
Funktioniert das an Thin Clients und in Remote-Sitzungen?
Beide Leser nutzen CCID und PC/SC, die Grundlage ist also da. Ob die Anmeldesoftware sie in der Remote-Sitzung sieht, hängt von der Weiterleitung der Smartcard-Leser ab. Für die FIDO2-Anmeldung an Windows 365 Link nennt Microsoft CCID-Leser, die ohne Fremdtreiber mit dem Windows-eigenen CCID-Treiber laufen. Das konkrete Endgerät testen wir vorab.
Und wenn unsere Ausweise nur MIFARE Classic, iCLASS Legacy oder 125 kHz können?
Dann trägt der Ausweis keine belastbare Anmeldung. Stehen ohnehin neue Ausweise an, lohnt MIFARE DESFire EV3, auf Wunsch kombiniert mit FIDO2 oder einem Kontaktchip für Zertifikate. Soll der Ausweis bleiben, ergänzt eine FIDO2-Karte im Ausweisformat wie die ACS PocketKey NFC Card den Faktor am selben Leser. Das Passwort fällt dann weg, eine zweite Karte kommt aber dazu.


